Series Vault — Bài 1/5.
Tóm tắt
Một request đến Vault phải đi qua xác thực, kiểm tra policy và secrets engine tương ứng. Bài này theo luồng request để giải thích Auth Method, Token, Policy, barrier và storage; phân biệt seal/unseal với đăng nhập, KV với dynamic secrets và Transit.
Từ khóa: Vault; Auth Method; Policy; Token; Secrets Engine; seal/unseal.
1. Giới thiệu
Khi tích hợp Vault, ứng dụng cần xác thực, được cấp đúng quyền và xử lý vòng đời credential. Cấu hình được endpoint nhưng chưa tách rõ các chức năng này dễ dẫn đến cấp token quá rộng hoặc nhầm unseal với đăng nhập.
Bài viết mô tả kiến trúc xử lý request và cách kiểm tra phân quyền. Phạm vi gồm Auth Method, Token, Policy, barrier và các nhóm secrets engine.
2. Cơ sở kỹ thuật
2.1. Các thành phần trong đường đi của request
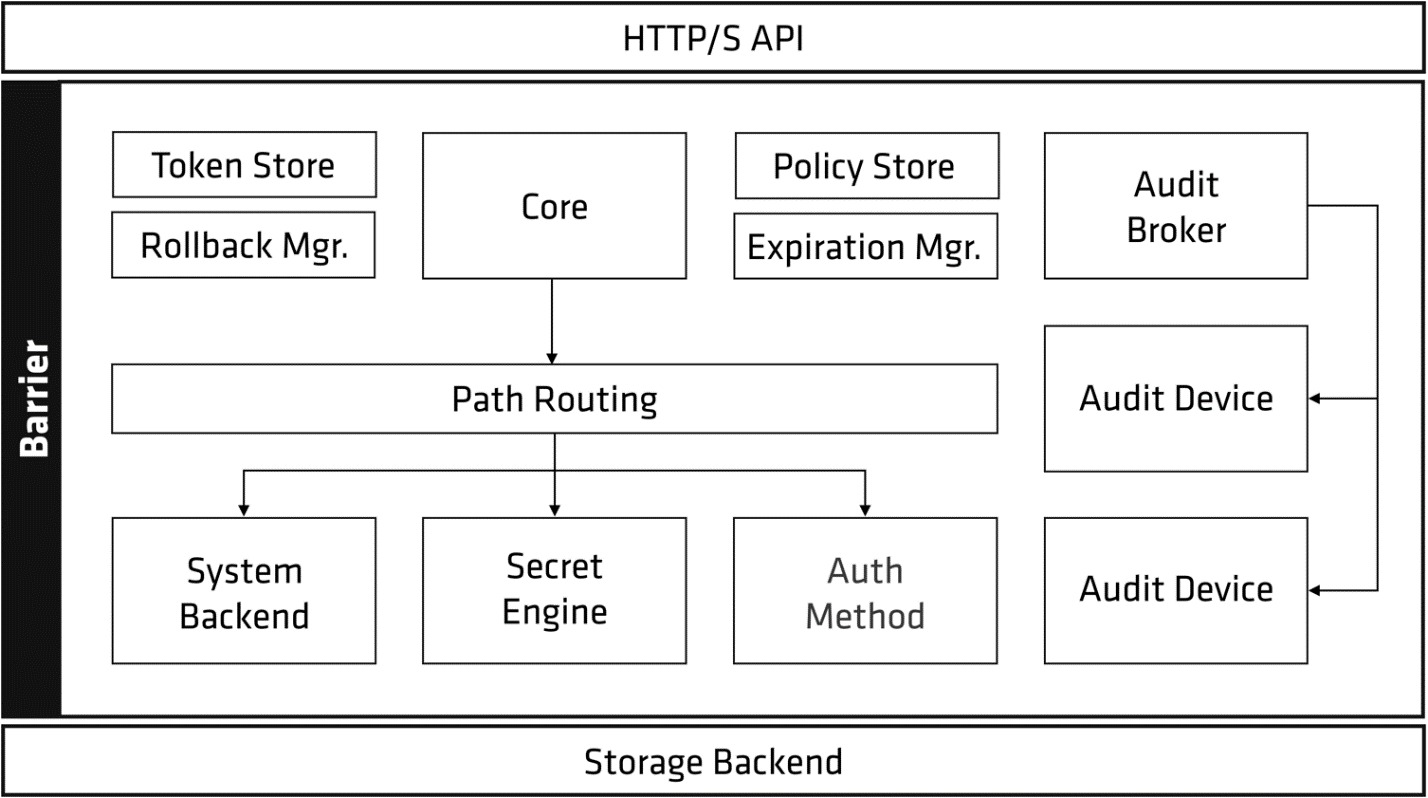
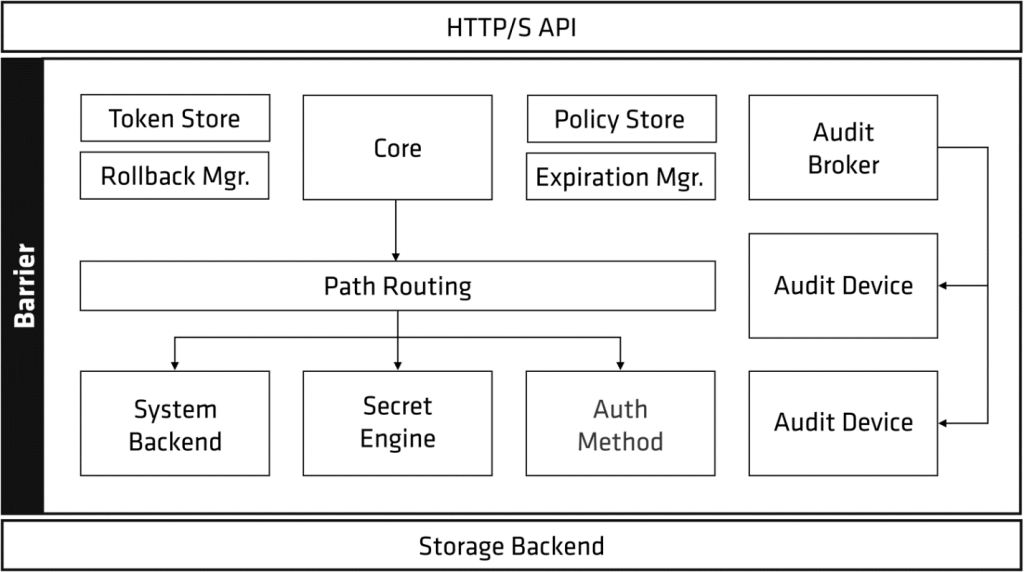
Auth Method xác minh danh tính người dùng hoặc workload. Sau khi xác thực thành công, Vault cấp token có các policy tương ứng. Client dùng token để gọi API; policy quyết định client được làm gì trên từng path. Secrets Engine thực hiện thao tác cụ thể như đọc KV, cấp credential hoặc mã hóa dữ liệu. [Authentication]
Ví dụ: ứng dụng cần mã hóa dữ liệu bằng key orders. Quyền cần cấp là update trên transit/encrypt/orders. Ứng dụng không cần quyền quản trị transit/keys/*.
- Auth Method: trả lời client là ai và được gắn policy nào.
- Token: credential dùng cho các request tiếp theo; cần theo dõi TTL và khả năng gia hạn.
- Policy: tập quyền trên API path. Không có quyền được cấp thì request bị từ chối.
- Secrets Engine: xử lý nghiệp vụ secret hoặc mật mã theo mount path.
2.2. Barrier, storage và seal/unseal
Seal/unseal kiểm soát khả năng Vault sử dụng dữ liệu đã mã hóa trong storage. Có thể hiểu unseal là mở điều kiện để dịch vụ hoạt động; còn token và policy quyết định từng client được truy cập dữ liệu nào. Một người giữ unseal share không vì thế mà có token đọc secret.
Barrier là lớp mã hóa dữ liệu Vault trước khi ghi xuống storage backend. Mã hóa storage bảo vệ dữ liệu lưu trữ; việc kiểm tra quyền API do token và policy xử lý. Có file dữ liệu không đồng nghĩa đọc được secret, nhưng một token được cấp quyền đọc vẫn có thể lấy dữ liệu qua API. [Architecture]
Sealed nghĩa là Vault chưa thể truy cập bộ khóa cần để mở barrier. Unseal khôi phục khả năng này; nó không đăng nhập người dùng và không cấp quyền đọc secret. Client vẫn phải xác thực sau khi Vault unsealed.
Với Shamir, cần đủ số key share theo threshold để unseal. Với auto-unseal, Vault phụ thuộc cơ chế seal đã cấu hình, chẳng hạn KMS/HSM. Recovery keys không thay thế khóa KMS/HSM để mở barrier khi auto-unseal không hoạt động. [Seal/Unseal]
2.3. Chức năng của các secrets engine
- KV: lưu các giá trị secret do người dùng hoặc ứng dụng ghi vào. KV không cấp lease như dynamic secrets.
- Dynamic secrets: cấp credential theo yêu cầu, có lease và cơ chế thu hồi tùy engine. Ứng dụng cần theo dõi TTL, gia hạn hoặc xin credential mới.
- Transit: quản lý key và thực hiện encrypt/decrypt. Ứng dụng chịu trách nhiệm lưu ciphertext và dữ liệu nghiệp vụ.
Thu hồi token không đồng nghĩa đổi mọi mật khẩu từng được đọc từ KV. Với credential tĩnh, phải có quy trình đổi giá trị tại hệ thống đích và cập nhật nơi sử dụng. [Lease, renew và revoke]
3. Phân tích luồng request và phân quyền
3.1. Luồng xử lý request từ ứng dụng
- Ứng dụng xác thực qua auth method phù hợp với nền tảng triển khai.
- Vault trả token; ứng dụng giữ token trong cơ chế lưu credential được kiểm soát.
- Ứng dụng gọi
transit/encrypt/orderskèm token và dữ liệu lab đã biểu diễn bằng Base64. - Vault kiểm tra token và capabilities trên path. Hợp lệ thì chuyển request tới Transit; thiếu quyền thì trả lỗi.
- Transit trả ciphertext. Ứng dụng lưu ciphertext trong database của ứng dụng.
Không dùng root token làm token ứng dụng. Root dành cho bootstrap hoặc thao tác đặc biệt; sau bootstrap, dùng danh tính quản trị với policy giới hạn. [Tokens]
3.2. Ánh xạ policy vào API path
Capability là quyền thực hiện thao tác trên API path. Trong ví dụ Transit, update cho phép gửi dữ liệu đến encrypt/decrypt; nó không có nghĩa là được sửa mọi cấu hình của key. Vì vậy, quyền sử dụng key và quyền quản trị key được khai báo trên các path khác nhau.
Policy minh họa — app-orders.hcl
path "transit/encrypt/orders" {
  capabilities = ["update"]
}

path "transit/decrypt/orders" {
  capabilities = ["update"]
}
Policy trên chỉ cấp encrypt/decrypt cho key orders. Nó không cấp rotate, xóa key hay đọc KV. Với KV v2, cần đối chiếu đường dẫn API data/ và metadata/; đường dẫn CLI hiển thị không phải lúc nào cũng là path viết trong policy. [Policies]
CLI — Kiểm tra quyền của token đang dùng
vault token capabilities transit/encrypt/orders
vault token capabilities transit/decrypt/orders
vault token capabilities transit/keys/orders/rotate
Với token chỉ có policy ứng dụng trên và policy default tiêu chuẩn, hai path đầu cần trả update, path rotate cần trả deny. Nếu token được gắn thêm policy, phải kiểm tra lại quyền tổng hợp; tên policy không tự chứng minh quyền thực tế. [Capabilities]
4. Thảo luận: Kiểm tra khi ứng dụng báo lỗi
- Kiểm tra endpoint, TLS và trạng thái sealed trước.
- Với lỗi 403, kiểm tra token còn hiệu lực, đúng namespace nếu có và đúng API path; chạy capabilities bằng chính token ứng dụng.
- Kiểm tra mount path và phiên bản engine trước khi sửa policy.
- Kiểm tra TTL và khả năng renew; không xử lý token hết hạn bằng cách cấp quyền rộng hơn.
- Đối chiếu audit log theo request; không đưa token hoặc plaintext vào log ứng dụng.
Bài 2 triển khai endpoint HA; bài 3 dùng policy trên để chạy lab Transit. Các bước lab tiếp theo dùng dữ liệu giả, không dùng credential hay output từ hệ thống thật.
5. Kết luận
Auth Method xác minh danh tính; token mang quyền truy cập; policy giới hạn thao tác trên API path. Seal/unseal phục vụ khả năng mở barrier, không thay thế xác thực client. Khi tích hợp ứng dụng, cần chọn đúng secrets engine và kiểm tra capabilities bằng chính token ứng dụng trước khi mở rộng quyền.
Tài liệu tham khảo
- HashiCorp — Kiến trúc Vault
- HashiCorp — Authentication
- HashiCorp — ACL policies
- HashiCorp — Tokens
- HashiCorp — Seal/Unseal
- HashiCorp — Lease, renew và revoke
- HashiCorp — Kiểm tra capabilities
Các bài trong series Vault
- Vault (1/5): Auth, Policy, Token và luồng xử lý request
- Vault (2/5): Dự phòng cho Vault với HAProxy
- Vault (3/5): Mã hóa dữ liệu ứng dụng bằng Transit
- Vault (4/5): Rekey, rotate khóa storage và rotate Transit key
- Vault (5/5): Rotate Transit key và rewrap dữ liệu MySQL
Bài viết thể hiện quan điểm cá nhân, không đại diện cho cơ quan hoặc tổ chức nào.
If you found this helpful, you can buy me a coffee and keep me going. Thank you!
https://buymeacoffee.com/vohongnhuy1996
Võ Hồng Như Ý – 16/11/2026


Leave a Reply