Series Vault — Bài 3/5.
Tóm tắt
Lab này dùng Vault Transit để mã hóa dữ liệu lab-order-001, lưu ciphertext ở phía ứng dụng và giải mã lại. Quản trị viên tạo key/policy; ứng dụng chỉ có quyền encrypt/decrypt trên key orders.
Từ khóa: Vault Transit; encrypt; decrypt; policy; Base64; ciphertext.
1. Giới thiệu
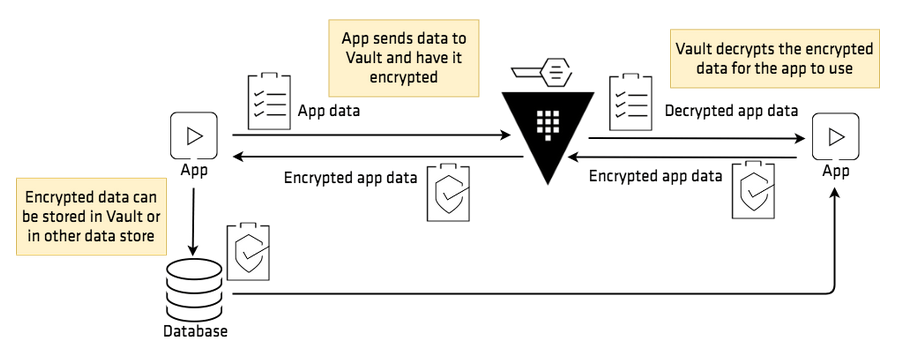
Ứng dụng có thể cần mã hóa một số trường dữ liệu nhưng vẫn lưu chúng trong database hiện có. Vault Transit cung cấp API mật mã và quản lý key; ứng dụng giữ trách nhiệm lưu ciphertext, xác thực và kiểm soát dữ liệu nhận về.
Bài viết trình bày phương pháp tích hợp qua một lab encrypt/decrypt, tách quyền quản trị key khỏi quyền sử dụng của ứng dụng. Các bước đối chiếu plaintext và kiểm tra quyền được dùng làm tiêu chí kiểm chứng cho lab.
2. Cơ sở kỹ thuật: Vault Transit
Transit giữ key và metadata của key; không lưu hộ dữ liệu nghiệp vụ gửi vào API. Ứng dụng gửi plaintext để encrypt, nhận ciphertext và tự lưu kết quả. Khi decrypt, ứng dụng gửi ciphertext tới Vault và nhận lại plaintext. TLS bảo vệ đường truyền; Base64 chỉ là cách biểu diễn dữ liệu trong payload. [Transit API]
3. Phương pháp triển khai
3.1. Điều kiện và môi trường lab
- Vault đã init, unsealed và truy cập được qua HTTPS; Transit cần được bật bằng tài khoản có quyền quản trị mount.
- Máy lab có Vault CLI, Bash, jq, Python 3 và lệnh base64.
- Hai phiên làm việc riêng: phiên quản trị tạo key/policy/token; phiên ứng dụng chạy encrypt/decrypt.
- Lab dùng mount
transit/và keyorders. Nếu đã có key trùng tên, chọn tên lab khác và sửa đồng bộ các path.
Các lệnh là hướng dẫn lab, chưa có kết quả chạy thử trên hạ tầng thực tế. Output được mô tả bằng điều kiện kiểm tra; không sao chép token, key share hoặc ciphertext có sẵn.
CLI — Thiết lập endpoint ở cả hai phiên
export VAULT_ADDR='https://vault.example.com:8200'
export VAULT_CACERT='/etc/vault/tls/vault-ca.pem'
Thay endpoint và CA bằng giá trị lab. Xác thực phiên quản trị bằng phương thức đã triển khai; không tắt kiểm tra chứng thư để xử lý lỗi TLS.
3.2. Khởi tạo Transit và key
Bật Transit tạo một nhóm API mật mã tại mount path. Tạo key orders sau đó cung cấp một định danh để ứng dụng gọi encrypt/decrypt. Ứng dụng truyền tên key trong API path; không cần nhận hoặc lưu khóa mã hóa gốc của Transit.
CLI — Phiên quản trị
vault secrets list
# Chỉ chạy enable nếu chưa có mount transit/.
vault secrets enable -path=transit transit
vault write transit/keys/orders type=aes256-gcm96
Chỉ tạo key mới trong lab. Với mount hoặc key có sẵn, đọc cấu hình trước khi thay đổi. Key không được export theo cấu hình mặc định của lab. [Transit]
3.3. Cấp policy và token ứng dụng
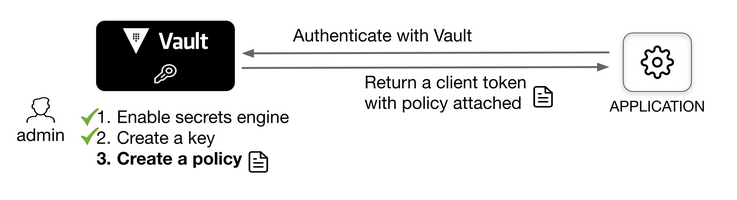
Policy giới hạn phạm vi sử dụng key; token mang quyền của phiên ứng dụng. Trong lab, token được cấp quyền encrypt/decrypt trên orders, không được rotate hay quản trị key. Tách hai vai trò này giúp ứng dụng dùng mật mã mà không phải giữ credential quản trị.
CLI — Tạo tệp policy
cat > app-orders.hcl <<'HCL'
path "transit/encrypt/orders" {
  capabilities = ["update"]
}
path "transit/decrypt/orders" {
  capabilities = ["update"]
}
HCL

vault policy write app-orders app-orders.hcl
CLI — Cấp token lab vào tệp, không in token ra màn hình
umask 077
vault token create \
  -policy=app-orders \
  -ttl=20m \
  -explicit-max-ttl=1h \
  -format=json > app-token.json
Token lab có policy ứng dụng và policy default nếu hệ thống giữ cấu hình mặc định. TTL thực tế có thể bị giới hạn bởi cấu hình token hoặc mount. Cách cấp token trực tiếp này phục vụ lab; workload production cần dùng auth method phù hợp với nền tảng. [Token create]
CLI — Phiên ứng dụng trên cùng máy lab
export VAULT_TOKEN="$(jq -er '.auth.client_token' app-token.json)"
vault token capabilities transit/encrypt/orders
vault token capabilities transit/decrypt/orders
vault token capabilities transit/keys/orders/rotate
Hai path encrypt/decrypt cần có update; path rotate phải là deny. Không tiếp tục bằng token quản trị nếu kiểm tra này thất bại. Tệp chứa token phải được giữ kín và loại bỏ sau phiên lab theo quy trình quản lý credential. [Capabilities]
3.4. Encrypt dữ liệu
CLI — Phiên ứng dụng, Bash
set -euo pipefail
B64="$(printf '%s' 'lab-order-001' | base64 | tr -d '\n')"
CIPHERTEXT="$(vault write -field=ciphertext \
  transit/encrypt/orders plaintext="$B64")"

case "$CIPHERTEXT" in
  vault:v*:*) printf '%s\n' 'Ciphertext format: OK' ;;
  *) printf '%s\n' 'Unexpected ciphertext' >&2; exit 1 ;;
esac
Giá trị CIPHERTEXT có dạng vault:vN:..., trong đó N là phiên bản key dùng để encrypt. Không đối chiếu toàn bộ chuỗi ciphertext giữa hai lần chạy: với kiểu mã hóa mặc định của lab, cùng plaintext có thể cho ciphertext khác nhau. [Encrypt API]
3.5. Decrypt và đối chiếu plaintext
Decrypt khôi phục dữ liệu gốc từ ciphertext. Vault đọc version nằm trong prefix để chọn phiên bản key tương ứng và kiểm tra quyền của client. Kết quả API được biểu diễn bằng Base64; bước decode phía client mới trả lại các byte dữ liệu ban đầu.
CLI — Phiên ứng dụng, giữ nguyên shell ở bước trước
DECODED="$(vault write -field=plaintext \
  transit/decrypt/orders ciphertext="$CIPHERTEXT" | \
  python3 -c 'import base64,sys; data=base64.b64decode(sys.stdin.read()); sys.stdout.buffer.write(data)')"

test "$DECODED" = 'lab-order-001'
printf '%s\n' 'Round-trip: OK'
Chỉ có dòng xác nhận khi plaintext sau decrypt khớp dữ liệu gốc. Script dùng Python để decode Base64, tránh khác biệt cờ CLI giữa macOS và Linux. Biến đang giữ plaintext chỉ chứa dữ liệu giả của lab.
3.6. Kiểm tra phân quyền và kết thúc lab
CLI — Xác nhận ứng dụng không được rotate key
vault token capabilities transit/keys/orders/rotate
# Kết quả yêu cầu: deny
Không thử lệnh rotate bằng token có quyền rộng chỉ để kiểm tra lỗi. Kiểm tra quyền thực tế bằng token ứng dụng; nếu cần kiểm thử API trả 403, thực hiện trên key lab với token đã xác nhận không có quyền.
CLI — Phiên ứng dụng sau khi hoàn tất
vault token revoke -self
unset VAULT_TOKEN B64 CIPHERTEXT DECODED
Lệnh revoke-self ở đây dựa vào policy default tiêu chuẩn. Nếu tổ chức đã sửa policy này, quản trị viên thực hiện thu hồi token lab theo quyền được cấp.
4. Thảo luận: Phạm vi xử lý và dữ liệu lớn
Không gửi file lớn tùy ý vào encrypt API. Với envelope encryption, ứng dụng dùng data key để mã hóa cục bộ và giữ bản data key đã được bảo vệ bởi Transit. Khi nhận plaintext data key, ứng dụng phải bảo vệ nó trong bộ nhớ; không lưu plaintext data key cạnh ciphertext. Đây là luồng riêng, không dùng thay trực tiếp các lệnh lab ở trên. [Envelope encryption]
5. Kết luận
Luồng tích hợp Transit gồm cấp quyền trên named key, gọi encrypt, lưu ciphertext và gọi decrypt khi cần. Policy ứng dụng không cần quyền quản trị key. Trước khi áp dụng, cần kiểm tra round-trip dữ liệu, trường hợp bị từ chối quyền và vòng đời token; luồng envelope encryption cần được thiết kế riêng khi mã hóa cục bộ dữ liệu lớn.
Tài liệu tham khảo
- HashiCorp — Transit secrets engine
- HashiCorp — Transit HTTP API
- HashiCorp — Cấp token lab
- HashiCorp — Kiểm tra capabilities
- HashiCorp — ACL policies
- HashiCorp — Envelope encryption
Các bài trong series Vault
- Vault (1/5): Auth, Policy, Token và luồng xử lý request
- Vault (2/5): Dự phòng cho Vault với HAProxy
- Vault (3/5): Mã hóa dữ liệu ứng dụng bằng Transit
- Vault (4/5): Rekey, rotate khóa storage và rotate Transit key
- Vault (5/5): Rotate Transit key và rewrap dữ liệu MySQL
Bài viết thể hiện quan điểm cá nhân, không đại diện cho cơ quan hoặc tổ chức nào.
If you found this helpful, you can buy me a coffee and keep me going. Thank you!
https://buymeacoffee.com/vohongnhuy1996
Võ Hồng Như Ý – 16/11/2026


Leave a Reply