Series CP-ABE — Bài 2/3.
Tóm tắt
Mã hóa cột SQL Server bằng CP-ABE giúp kiểm soát khả năng giải mã dữ liệu theo thuộc tính người dùng. Ứng dụng C/C++ sử dụng OpenABE để xử lý mật mã và ODBC để truy cập cơ sở dữ liệu. Bài viết phân tích mô hình bảo vệ cột Credit Card, chính sách truy cập và các yêu cầu khi triển khai.
Từ khóa: CP-ABE; OpenABE; SQL Server; Azure SQL Database; ODBC; mã hóa cấp cột.
1. Giới thiệu
Cấp quyền SELECT cho một tài khoản chỉ trả lời tài khoản đó được đọc gì qua hệ quản trị cơ sở dữ liệu. CP-ABE bổ sung một bước: dữ liệu của cột cần bảo vệ được chuyển thành bản mã; việc khôi phục nội dung phụ thuộc khóa người dùng và chính sách CP-ABE.
Ứng dụng kết nối SQL Server thông qua ODBC. Sơ đồ minh họa sử dụng Azure SQL Database để lưu dữ liệu đã mã hóa.
Cần nắm trước: PK là tham số công khai dùng cho mã hóa; MSK là khóa bí mật chủ để sinh khóa; SK là khóa bí mật của người dùng. Nếu chưa quen các khái niệm này, xem nguyên lý CP-ABE và các loại khóa. ODBC là giao diện kết nối ứng dụng với cơ sở dữ liệu; không phải thuật toán mã hóa.
2. Vai trò của OpenABE và ODBC
OpenABE là thư viện mật mã C/C++ hỗ trợ các cơ chế ABE, gồm CP-ABE và KP-ABE. Trong mô hình này, thư viện đảm nhiệm xử lý mã hóa; ODBC phục vụ kết nối và thao tác dữ liệu. [OpenABE]
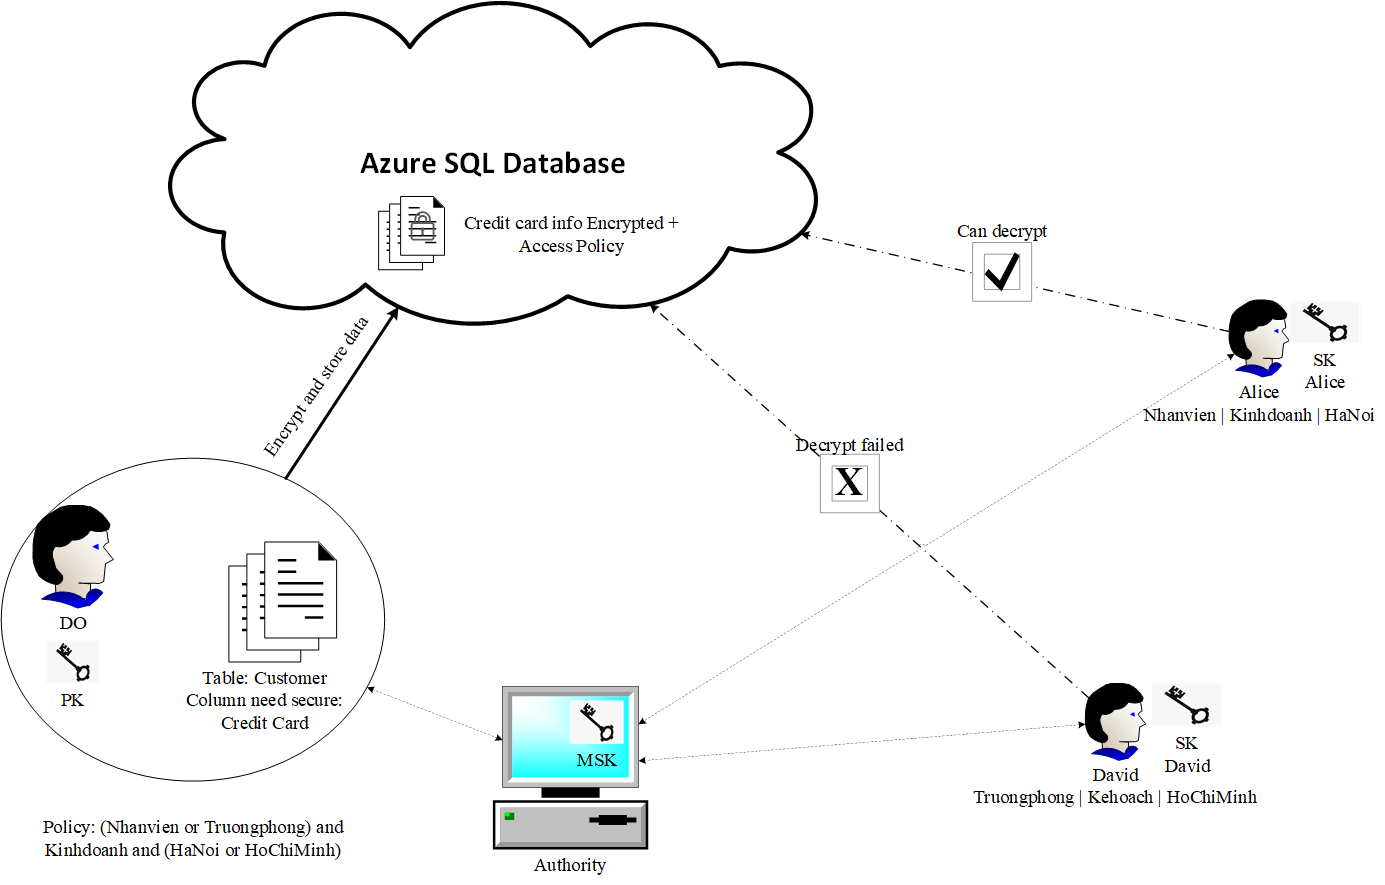
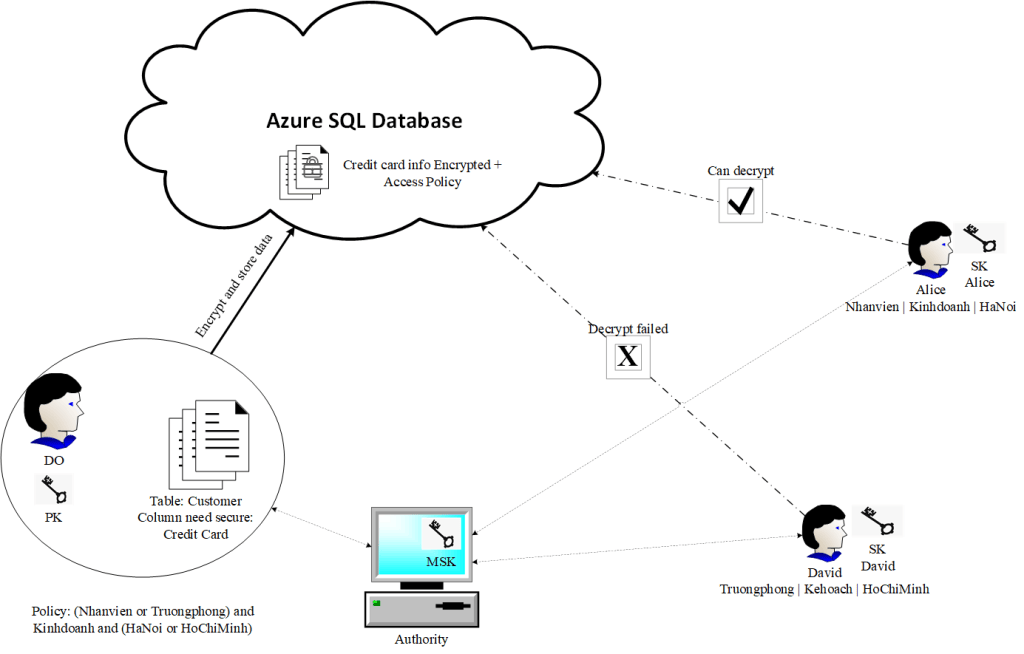
Sơ đồ có bốn vai trò: Data Owner xác định dữ liệu và chính sách; Authority quản lý khóa chủ, cấp khóa người dùng; cơ sở dữ liệu lưu bản mã; Data User lấy bản mã và thử giải mã bằng khóa được cấp. Trong mô hình này, việc đọc được ciphertext từ database và việc giải mã thành công là hai bước riêng.
3. Luồng mã hóa và giải mã cột SQL Server
3.1. Tạo và phân phối khóa
Ứng dụng có chức năng tạo và lưu PK, MSK, SK. PK phục vụ mã hóa; MSK dùng để sinh khóa; mỗi SK gắn với tập thuộc tính của người dùng. MSK cần được bảo vệ tại cơ quan cấp khóa và không phân phối cùng chương trình người dùng.
3.2. Mã hóa theo chính sách
Chính sách thể hiện trong sơ đồ và đoạn mã là: (Nhanvien OR Truongphong) AND Kinhdoanh AND (HaNoi OR HoChiMinh). Như vậy người dùng phải đồng thời đáp ứng điều kiện về chức danh, bộ phận và địa điểm.
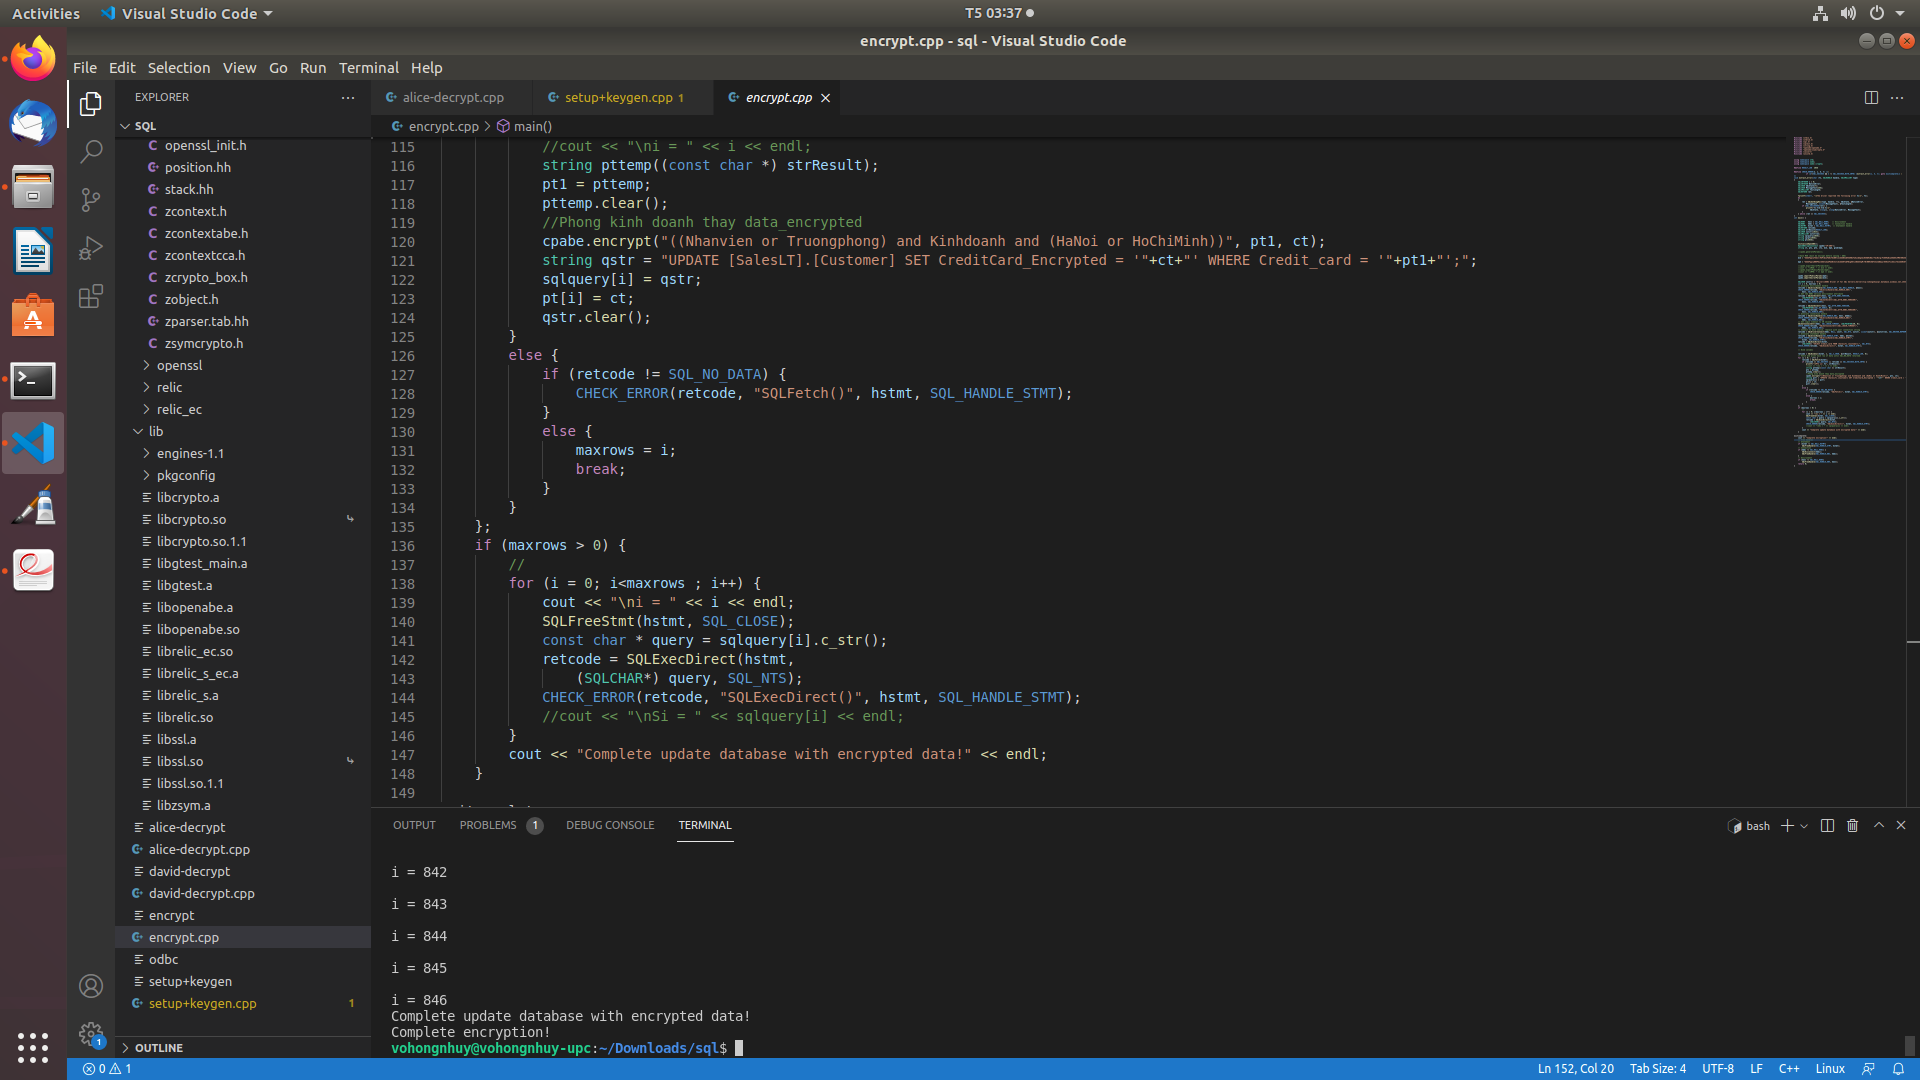
Ảnh mã nguồn cho thấy ứng dụng lấy giá trị từ kết quả truy vấn, gọi hàm mã hóa với chính sách rồi xây dựng câu UPDATE để lưu bản mã vào CreditCard_Encrypted.
Một điểm cần kiểm tra từ chính đoạn mã: tạo thêm cột mã hóa không tự loại bỏ cột bản rõ. Nếu Credit_card vẫn chứa dữ liệu gốc thì người có quyền đọc cột đó vẫn có thể tiếp cận nội dung. Khi chuyển sang vận hành phải xác định rõ cách xử lý bản rõ, bản sao lưu, log và dữ liệu tạm.
3.3. Đối chiếu quyền của Alice và David
| Người dùng | Thuộc tính trong sơ đồ | Đối chiếu chính sách |
|---|---|---|
| Alice | Nhanvien; Kinhdoanh; HaNoi | Thỏa cả ba nhóm điều kiện |
| David | Truongphong; Kehoach; HoChiMinh | Không thỏa Kinhdoanh |
Alice đáp ứng chính sách. David có chức danh Truongphong và địa điểm HoChiMinh nhưng thuộc Kehoach, vì vậy vẫn không đủ điều kiện. Chức danh cao hơn không tự tạo quyền giải mã khi chính sách yêu cầu một bộ phận cụ thể.
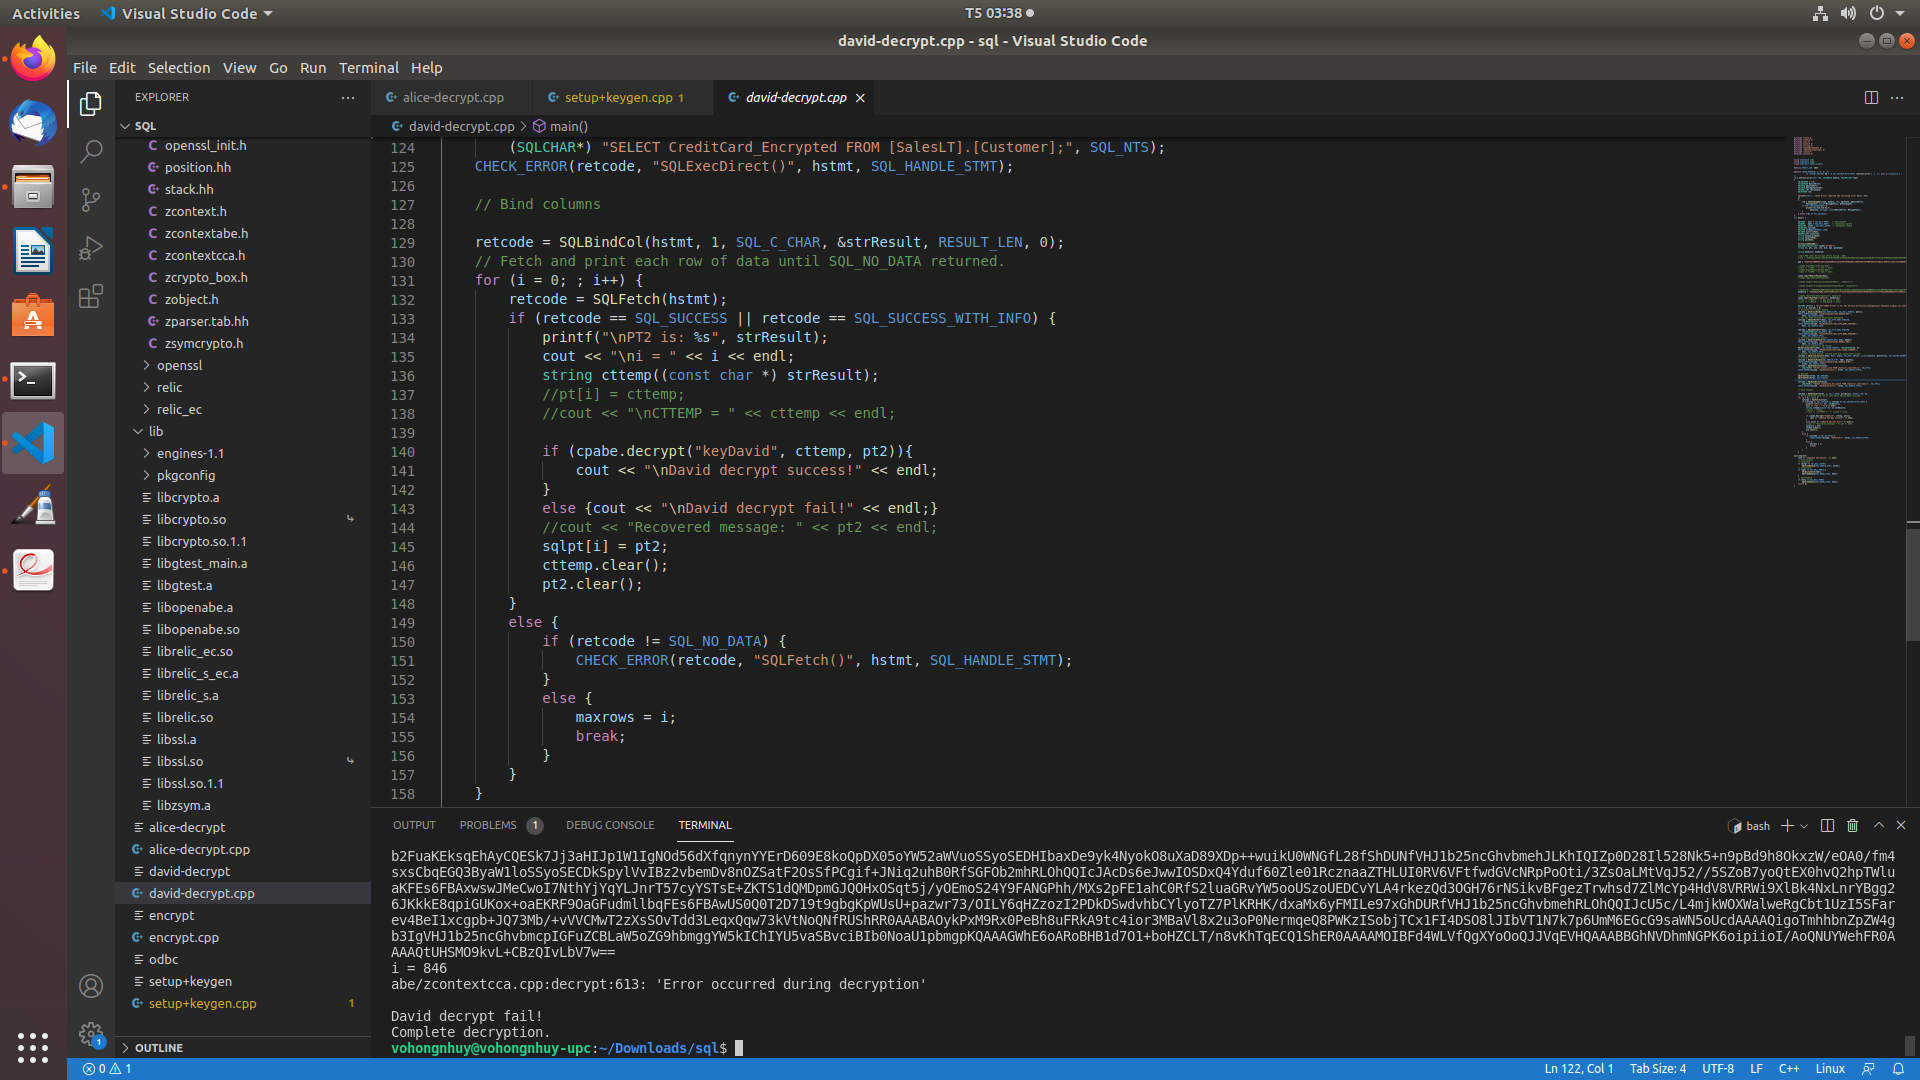
Kết quả thử nghiệm cho thấy Alice giải mã thành công, còn David bị từ chối. Hai trường hợp minh họa việc thực thi chính sách theo thuộc tính.
4. Thảo luận: Từ bản thử nghiệm đến vận hành
- Truy vấn: ảnh mã nguồn ghép chuỗi SQL. Khi hoàn thiện ứng dụng cần dùng tham số ràng buộc để xử lý dữ liệu đúng cách và hạn chế nguy cơ chèn lệnh.
- Kiểu dữ liệu: kích thước cột và bộ đệm phải đủ chứa ciphertext; việc cắt ngắn dữ liệu có thể khiến giải mã thất bại.
- Khóa: phân tách nơi lưu MSK và SK; kiểm soát quyền đọc, sao lưu và phân phối khóa.
- Kiểm thử: bổ sung trường hợp thiếu từng thuộc tính, sai khóa, dữ liệu bị thay đổi và lỗi kết nối để phân biệt lỗi chính sách với lỗi xử lý.
Trước khi xác định quy mô vận hành, cần đo thời gian mã hóa và giải mã, độ tăng kích thước dữ liệu và khả năng xử lý tải.
5. Kết luận
Mô hình minh họa việc tách quyền lấy bản mã khỏi khả năng giải mã cột dữ liệu: cùng một chính sách cho phép Alice nhưng loại David vì khác bộ phận. Giá trị của thử nghiệm nằm ở việc thể hiện luồng CP-ABE trong ứng dụng C/C++ và cơ sở dữ liệu; quản lý khóa, bản rõ còn lại và đánh giá vận hành cần được xử lý tiếp.
Đọc tiếp trong series CP-ABE:
- CP-ABE là gì? Mã hóa theo chính sách thuộc tính (1/3)
- CP-ABE: Thu hồi khóa, truy vết và ẩn chính sách (3/3)
Tài liệu tham khảo
Bài viết thể hiện quan điểm cá nhân, không đại diện cho cơ quan hoặc tổ chức nào.
If you found this helpful, you can buy me a coffee and keep me going. Thank you!
https://buymeacoffee.com/vohongnhuy1996
Võ Hồng Như Ý – 17/11/2026


Leave a Reply