Series CP-ABE — Bài 1/3.
Tóm tắt
CP-ABE (Ciphertext-Policy Attribute-Based Encryption) là cơ chế mã hóa theo thuộc tính, trong đó chủ dữ liệu đặt chính sách trên bản mã, còn người dùng nhận khóa bí mật gắn với thuộc tính. Chỉ khóa có tập thuộc tính đáp ứng chính sách mới giải mã được dữ liệu. Bài viết trình bày nguyên lý và ví dụ về chính sách truy cập, làm cơ sở cho mô hình bảo vệ cột dữ liệu ở bài 2.
Từ khóa: CP-ABE; ABE; KP-ABE; ABAC; chính sách truy cập; quản lý khóa.
1. Giới thiệu
Chủ dữ liệu muốn chia sẻ tài liệu cho một nhóm người đáp ứng điều kiện thay vì liệt kê từng tài khoản. Khi lưu dữ liệu trên hạ tầng bên ngoài, yêu cầu còn bao gồm việc giới hạn khả năng đọc nội dung sau khi bản mã đã được sao chép khỏi nơi lưu trữ.
CP-ABE đưa điều kiện giải mã vào cơ chế mật mã. Phạm vi của bài là kiểm soát khả năng giải mã; các quyền kết nối, đọc bảng, cập nhật hoặc xóa dữ liệu vẫn cần cơ chế kiểm soát riêng của ứng dụng và cơ sở dữ liệu.
2. Nguyên lý CP-ABE và mã hóa theo thuộc tính
2.1. Từ kiểm soát truy cập đến mã hóa theo thuộc tính
Với ABAC, quyết định cho phép thao tác được đưa ra từ thuộc tính và chính sách; thuộc tính có thể liên quan đến chủ thể, đối tượng, thao tác và điều kiện môi trường. [NIST SP 800-162]
ABE sử dụng thuộc tính trong cơ chế mã hóa. Cần phân biệt chính sách được máy chủ đánh giá với điều kiện được kiểm tra khi giải mã: việc người dùng có quyền tải bản mã chưa có nghĩa là họ có khóa phù hợp để đọc nội dung.
2.2. Phân biệt KP-ABE và CP-ABE
| Tiêu chí | KP-ABE | CP-ABE |
|---|---|---|
| Gắn với bản mã | Tập thuộc tính | Chính sách truy cập |
| Gắn với khóa bí mật | Chính sách truy cập | Tập thuộc tính người dùng |
| Điều kiện giải mã | Thuộc tính của bản mã thỏa chính sách trong khóa | Thuộc tính trong khóa thỏa chính sách của bản mã |
Trong CP-ABE, chủ dữ liệu chọn chính sách khi mã hóa; cơ quan cấp khóa xác nhận thuộc tính và tạo khóa tương ứng. Người dùng không tự bổ sung quyền bằng cách sửa chuỗi mô tả thuộc tính trong ứng dụng.
2.3. Các thuật ngữ và loại khóa cần phân biệt
Thuộc tính (attribute) là thông tin được cơ quan cấp khóa xác nhận, ví dụ bộ phận IT hoặc chức danh nhân viên. Chính sách (policy) là điều kiện kết hợp các thuộc tính. Bản rõ (plaintext) là dữ liệu đọc được; bản mã (ciphertext) là dữ liệu sau mã hóa.
PK (Public Key) là tham số công khai dùng cho mã hóa. MSK (Master Secret Key) là khóa bí mật chủ dùng để sinh khóa người dùng. SK (Secret Key) là khóa bí mật được cấp cho từng người dùng, gắn với tập thuộc tính. Có thể hiểu ngắn gọn: cơ quan cấp khóa giữ MSK; người dùng giữ SK; chủ dữ liệu sử dụng PK để mã hóa.
3. Ví dụ về chính sách truy cập
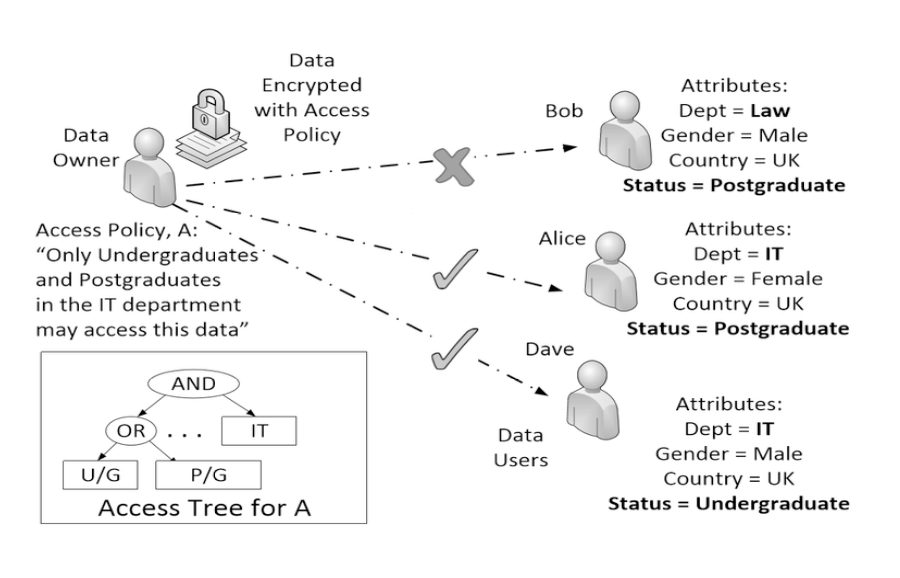
Điều kiện trong hình được đọc là: IT AND (Undergraduate OR Postgraduate). Bob có trạng thái Postgraduate nhưng thuộc Law nên không đáp ứng. Alice thuộc IT và là Postgraduate; Dave thuộc IT và là Undergraduate nên cả hai đáp ứng.
Ví dụ cho thấy thuộc tính không cần trùng hoàn toàn giữa những người được phép đọc. Alice và Dave có thể khác nhau về trạng thái hoặc các thuộc tính khác; điều quyết định là tập thuộc tính trong khóa có thỏa biểu thức truy cập hay không.
3.1. Bốn bước xử lý của CP-ABE
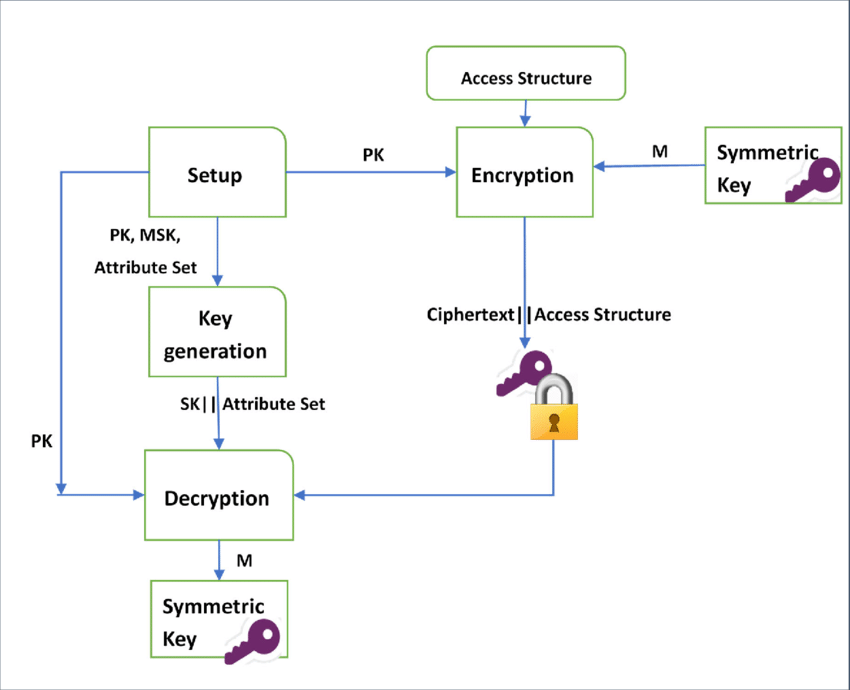
- Setup: tạo tham số công khai PK và khóa bí mật chủ MSK.
- KeyGen: cơ quan cấp khóa sử dụng MSK và tập thuộc tính S để tạo khóa SK của người dùng.
- Encrypt: dùng PK, thông điệp M và chính sách A để tạo bản mã CT.
- Decrypt: dùng SK để khôi phục M nếu S thỏa A; nếu không thì thất bại.
Bước mã hóa thông thường sử dụng PK; chủ dữ liệu không cần giữ MSK. Trong mô hình mã hóa lai, ABE bảo vệ khóa đối xứng, còn khóa đó bảo vệ dữ liệu nghiệp vụ.
4. Thảo luận
Cơ quan cấp khóa là thành phần có mức tin cậy cao: cấp sai thuộc tính dẫn đến cấp sai khả năng giải mã. Khóa người dùng cũng phải được bảo vệ; có quyền giải mã đồng nghĩa có thể nhìn thấy bản rõ sau khi giải mã thành công.
Tính chống thông đồng là yêu cầu đáng chú ý của ABE: việc kết hợp các khóa không đủ quyền không được tạo ra khả năng giải mã mới. Kết luận này phụ thuộc lược đồ và giả định an toàn cụ thể. [Bethencourt, Sahai và Waters, 2007]
5. Kết luận
CP-ABE tổ chức quyền giải mã theo thuộc tính thay vì theo danh sách người nhận. Hai điểm cần giữ rõ là chính sách nằm ở bản mã và thuộc tính nằm trong khóa người dùng. Bài tiếp theo áp dụng nguyên lý này vào cột dữ liệu trong cơ sở dữ liệu quan hệ.
Đọc tiếp trong series CP-ABE:
- Mã hóa cột SQL Server bằng CP-ABE và OpenABE (2/3)
- CP-ABE: Thu hồi khóa, truy vết và ẩn chính sách (3/3)
Tài liệu tham khảo
- Bethencourt, Sahai và Waters (2007). Ciphertext-Policy Attribute-Based Encryption. IEEE Symposium on Security and Privacy.
- NIST SP 800-162. Guide to Attribute Based Access Control (ABAC) Definition and Considerations; cập nhật năm 2019.
Bài viết thể hiện quan điểm cá nhân, không đại diện cho cơ quan hoặc tổ chức nào.
If you found this helpful, you can buy me a coffee and keep me going. Thank you!
https://buymeacoffee.com/vohongnhuy1996
Võ Hồng Như Ý – 17/11/2026


Leave a Reply